Hat Ihnen der Artikel gefallen?
Unterstützen Sie den Autor!
Unterstützen Sie den Autor!
Wenn Ihnen dieser Artikel gefallen hat, denken Sie über eine Spende nach – einmalig oder, noch besser, monatlich. Ihre Unterstützung hilft uns, unsere Autoren zu motivieren und mit jedem Artikel besser zu werden.
Krypto-Wallets:
USDT trc20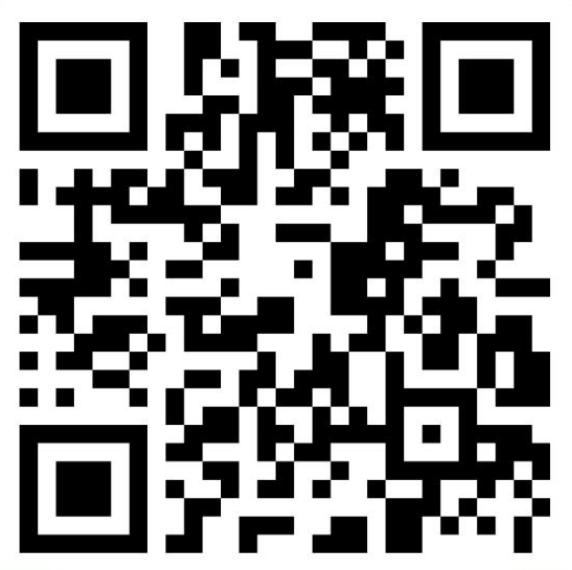
Bitcoin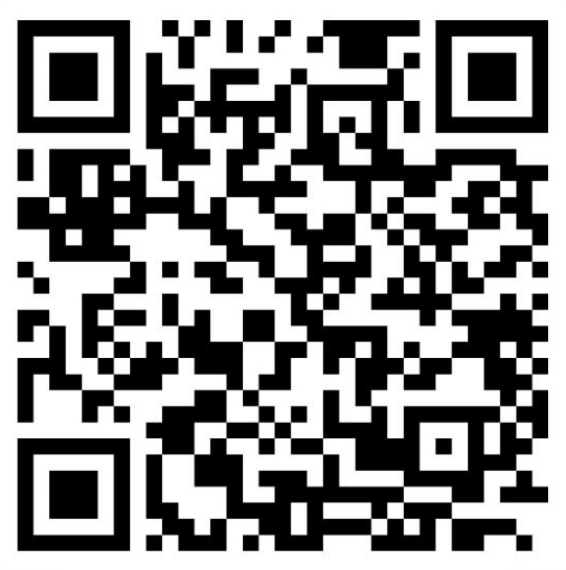
Etherium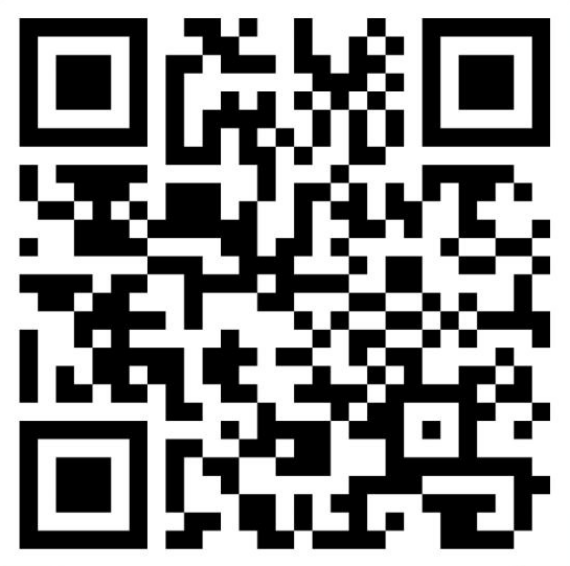
USDT (tron, trc20): TExZFSdT8WZqhksQyTUxPSoJd1VZo35xcT
Bitcoin (BTC): bc1pjnkyt3e697x4vjn8ep85x2h9jgdgmxe2ea4t5thlu0ku6j6zagjsmsx9jn
Etherium (ETH): 0x3Dd2d15b200C05c33CC308bfa9B856c9704F7472
Mit der Abgabe einer Spende bestätigen Sie, dass Sie die folgenden Dokumente gelesen haben und akzeptieren: Datenschutzerklärung und Nutzungsbedingungen, und stimmen Sie auch der Verarbeitung Ihrer personenbezogenen Daten zu.
Wenn Sie sich von einer monatlichen Spende abmelden möchten, senden Sie uns bitte eine E-Mail an: [email protected]